Un banner pubblicitario visualizzato per pochi secondi, magari all’interno di un’app quotidiana o su un sito di informazione, dovrebbe essere un contenuto commerciale. Secondo le ricerche pubblicate il 15 ottobre 2026, però, alcuni annunci possono trasformarsi in un veicolo di sorveglianza informatica. La tecnica, denominata AdFection, sfrutta l’ecosistema della pubblicità programmatica per riconoscere dispositivi, profilare utenti e, in casi selezionati, consegnare codice dannoso senza richiedere alcun clic. Si parla quindi di un attacco zero-click: la semplice visualizzazione di una pagina o di un’app può avviare la catena. Le indagini hanno coinvolto la società Discover-Tech, la piattaforma Controlium e lo spyware attribuito a Candiru, con impatti documentati su giornalisti e organizzazioni internazionali. Questo articolo spiega come funziona il meccanismo, perché è così difficile da individuare, quali istituzioni sono state raggiunte e quali contromisure possono adottare aziende, enti pubblici e utenti privati per ridurre la propria superficie di attacco.
Indice dei contenuti
- La pubblicità programmatica come vettore di attacco
- Come funziona il meccanismo zero-click
- Profili, identificatori e de-anonimizzazione
- La portata della campagna e i bersagli
- Difese concrete per aziende e utenti
- Quando un annuncio diventa una minaccia silenziosa
La pubblicità programmatica come vettore di attacco
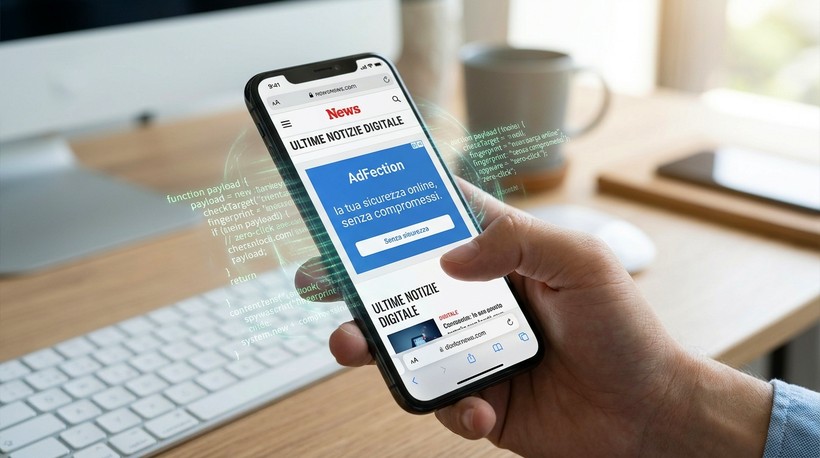
La pubblicità online non è sempre un semplice spazio statico: quando apriamo alcuni siti o app, avviene in millisecondi un’asta automatizzata tra piattaforme pubblicitarie. In quel momento vengono scambiati dati come l’identificatore pubblicitario del dispositivo, l’indirizzo IP, informazioni sul browser, sul sistema operativo e, in alcuni casi, cookie e segnali di localizzazione. Chi vince l’asta ottiene il diritto di mostrare un annuncio e può eseguire codice nell’ambiente che lo visualizza. AdFection trasforma questa architettura in un canale di sorveglianza: l’annuncio apparentemente innocuo comunica con server esterni, verifica se il dispositivo corrisponde a un profilo di interesse e decide se limitarsi alla raccolta di dati, oppure avviare un’azione più invasiva. Il punto critico è che il codice può essere diverso per ogni utente: allo stesso banner può seguire una risposta neutra per la maggior parte delle persone e un payload dannoso soltanto per un bersaglio selezionato. Questa selettività rende l’attacco estremamente difficile da riprodurre, analizzare e bloccare con i tradizionali controlli sulla qualità degli annunci.
Come funziona il meccanismo zero-click
Il termine zero-click indica che la vittima non deve cliccare, scaricare un file o aprire un allegato. Nel caso di AdFection, il processo parte quando un annuncio viene renderizzato. Allora, lo script collegato all’inserzione invia gli identificatori disponibili a un server di controllo. Se il dispositivo non è nell’elenco dei bersagli, l’utente può essere semplicemente profilato o de-anonimizzato. Se invece corrisponde a un obiettivo, il server può restituire codice JavaScript mascherato da attività di verifica pubblicitaria. Quel codice può poi sfruttare vulnerabilità del browser, del sistema operativo o dell’app per consegnare uno spyware. Secondo le ricostruzioni dei ricercatori, almeno 45 dispositivi di Al Jazeera sarebbero stati presi di mira e infettati con spyware attribuito a Candiru nel periodo 2024-2025. La particolarità è che l’utente non vede nulla di anomalo: l’annuncio può sembrare normale, la pagina continua a funzionare e non compare alcun messaggio sospetto. È una forma di attacco progettata per non lasciare indizi visibili, affidandosi invece a infrastrutture e tempistiche difficili da correlare.
Profili, identificatori e de-anonimizzazione
Prima dell’eventuale infezione, il sistema può lavorare come un potente strumento di profilazione. Gli identificatori pubblicitari sono pensati per personalizzare gli annunci, ma se vengono combinati con indirizzi IP, cookie, dati di rete e comportamenti di navigazione possono aiutare a collegare un dispositivo a una persona reale. Le analisi condotte da Citizen Lab e Confiant descrivono un uso di questa tecnologia per de-anonimizzare utenti su larga scala. Un gruppo indicato come Dark Cartographer avrebbe inoltre cercato di associare identificativi pubblicitari a numeri di telefono, sfruttando debolezze presenti in reti mobili di numerosi Paesi. Alcune tecniche avrebbero puntato anche a rivelare l’indirizzo IP reale di chi usava VPN o proxy, neutralizzando una delle difese più comuni contro il tracciamento. Il risultato è un paradosso: strumenti nati per la pubblicità mirata possono diventare un sistema di intelligence capace di individuare giornalisti, funzionari, attivisti o dipendenti di aziende tecnologiche. La protezione non dipende quindi soltanto dall’evitare link sospetti, ma anche dal limitare i dati che il dispositivo espone automaticamente.
La portata della campagna e i bersagli
I numeri restituiti dalle indagini mostrano una scala notevole. Tra marzo e giugno 2026, le offerte pubblicitarie riconducibili a Discover-Tech sarebbero state circa 3,7 miliardi, con circa 442 milioni di aste vinte. Gli annunci sarebbero comparsi su oltre 120 mila siti e più di 75 mila applicazioni mobili, in decine di Paesi. Non significa che centinaia di milioni di persone siano state infettate: la visualizzazione di un annuncio non prova da sola un attacco riuscito. Indica però che l’infrastruttura aveva una copertura enorme e poteva selezionare bersagli con precisione. Tra i contesti raggiunti figurano reti collegate a governi, forze armate, organizzazioni internazionali, media e aziende tecnologiche. In Italia, secondo quanto riportato, annunci della piattaforma sarebbero comparsi su dispositivi o reti associate alla Camera dei Deputati, al Ministero della Difesa e a Banca d’Italia. Le evidenze disponibili suggeriscono attività di profilazione, mentre non risulta dimostrato che tali istituzioni siano state compromesse dallo spyware. La distinzione è essenziale: esposizione, targeting e infezione sono tre fasi diverse.
Difese concrete per aziende e utenti
Per un ente pubblico o un’azienda, la prima misura è trattare la pubblicità come un canale potenzialmente rischioso. Sui dispositivi aziendali, su quelli governativi e sulle reti sensibili conviene attivare un blocco degli annunci a livello di browser, DNS o gateway di rete. I ricercatori hanno suggerito di disattivare gli identificatori pubblicitari sui telefoni istituzionali e di limitare l’accesso dei dispositivi di lavoro a servizi non necessari. Aggiornamenti rapidi di sistemi operativi, browser e app restano fondamentali, perché molte catene di attacco sfruttano vulnerabilità note o correggibili. Anche l’uso di VPN affidabili, isolamento di rete, segmentazione e registrazione dei traffici anomali può ridurre il rischio, pur non eliminandolo. Per l’utente privato, le misure più utili sono aggiornare il dispositivo, limitare le autorizzazioni delle app, usare browser con protezioni anti-tracciamento e valutare il blocco di annunci e tracker. Non esiste una difesa assoluta contro exploit zero-click, ma ridurre dati, superfici esposte e canali pubblicitari diminuisce sensibilmente le possibilità di essere profilato o selezionato come bersaglio.
Quando un annuncio diventa una minaccia silenziosa
Il caso AdFection mostra che la sicurezza digitale non riguarda più soltanto password, phishing e allegati pericolosi. Un ecosistema pubblicitario costruito per osservare, classificare e raggiungere le persone può essere distorto fino a diventare un veicolo di spyware e sorveglianza mirata. La lezione principale è che la privacy e la cybersecurity sono ormai due facce della stessa difesa: meno identificatori, meno tracciamento e meno canali pubblicitari significano meno opportunità per chi cerca di individuare e colpire un dispositivo. Le organizzazioni devono valutare la pubblicità come parte della loro superficie di rischio, mentre i singoli utenti possono fare scelte più consapevoli su browser, app, permessi e strumenti di blocco. Nessuna precauzione garantisce un’immunità totale, ma comprendere il funzionamento di questi meccanismi permette di non considerare più “innocua” ogni inserzione visualizzata sullo schermo.