Per anni la scadenza periodica delle password è stata presentata come una regola fondamentale della sicurezza informatica: ogni 30, 60 o 90 giorni bisognava inventare una nuova chiave per proteggere email, home banking e account di lavoro. Oggi questa convinzione è stata messa in discussione da enti e specialisti della cybersecurity, secondo cui il cambio frequente delle password può rivelarsi inefficace e persino dannoso. Il motivo è semplice: costretti a ricordare decine di credenziali in continuo cambiamento, gli utenti tendono a scegliere formule banali o varianti facilmente prevedibili della password precedente. In questo articolo vediamo perché le linee guida più recenti sconsigliano la rotazione automatica delle password, quali sono i casi in cui cambiarle diventa invece indispensabile e come costruire una difesa digitale più solida con password lunghe e uniche, password manager e autenticazione a due fattori.
Indice dei contenuti
- Cambiare spesso le password non aumenta la sicurezza
- Perché le varianti prevedibili aiutano gli attaccanti
- Quando cambiare davvero la password
- Password lunghe, uniche e facili da ricordare
- Password manager, 2FA e passkey
- La vera sicurezza non nasce dal calendario
Cambiare spesso le password non aumenta la sicurezza
L’idea che una password vada sostituita a intervalli regolari nasceva da un’assunzione intuitiva: se una credenziale venisse scoperta, limitarne la durata ridurrebbe il tempo disponibile per sfruttarla. Nella pratica, però, questa misura produce spesso l’effetto opposto. Chi deve cambiare la password ogni 90 giorni tende a scegliere combinazioni facili da ricordare, come il nome di un animale seguito da un numero progressivo, oppure piccole modifiche della chiave precedente. Gli attaccanti conoscono questi comportamenti e possono provare automaticamente le varianti più comuni. Il NIST, l’istituto statunitense che definisce standard di identità digitale, raccomanda di non imporre cambiamenti arbitrari o periodici delle password, riservando la sostituzione ai casi in cui esistano prove di compromissione. Una password forte, usata per lungo tempo, può quindi essere più sicura di una password debole cambiata spesso.
Perché le varianti prevedibili aiutano gli attaccanti
Il problema principale della rotazione forzata è la prevedibilità umana. Quando un servizio richiede una nuova password, molte persone non creano una sequenza davvero casuale: aumentano una cifra, sostituiscono una lettera con un simbolo oppure aggiungono il mese corrente. Così “Mare2024” diventa “Mare2025”, mentre “P@ssword1!” può trasformarsi in “P@ssword2!”. Questi schemi riducono drasticamente lo spazio delle possibilità e permettono a software di attacco di generare migliaia di tentativi in pochi secondi. Inoltre, l’obbligo di cambiare spesso le credenziali spinge a un ragionamento rischioso: “Tanto tra poco dovrò cambiarla, posso permettermi qualcosa di semplice”. Gli enti di cybersecurity sottolineano che la riusabilità delle password su più account è un rischio ancora maggiore, perché una sola fuga di dati può aprire la porta a email, social network e servizi bancari. La priorità non è la frequenza del cambio, ma l’unicità e l’imprevedibilità di ogni credenziale.
Quando cambiare davvero la password
Esistono situazioni in cui modificare una password è necessario e urgente. La prima è il sospetto o la conferma di un accesso non autorizzato: messaggi di reimpostazione non richiesti, sessioni sconosciute, email inviate senza il proprio consenso o avvisi di accesso da dispositivi e luoghi insoliti sono segnali da non ignorare. La seconda è la comparsa delle proprie credenziali in una fuga di dati: se un servizio subisce un attacco e la password risulta esposta, va sostituita subito, soprattutto se era stata riutilizzata altrove. Anche un dispositivo perso, un malware sul computer o un tentativo di phishing riuscito richiedono un intervento immediato. In questi casi il cambio va accompagnato alla disconnessione delle sessioni attive e alla revisione delle autorizzazioni concesse alle app. La differenza è sostanziale: non si cambia per abitudine o per scadenza, ma in risposta a un evento concreto che rende la credenziale potenzialmente compromessa.
Password lunghe, uniche e facili da ricordare
Una buona password non deve necessariamente essere un caos impossibile di simboli. Ciò che la rende resistente è soprattutto la lunghezza e la casualità. Una strategia efficace consiste nell’unire tre o più parole senza rapporto tra loro, creando una frase mentale difficile da indovinare ma semplice da ricordare. L’importante è evitare informazioni personali, come date di nascita, nomi di parenti o animali domestici, perché sono spesso reperibili sui social network. Anche le regole troppo rigide sui caratteri possono ritorcersi contro la sicurezza: obbligare a inserire una maiuscola, un numero e un simbolo porta spesso a schemi ricorrenti, come una maiuscola iniziale e un punto esclamativo finale. Le indicazioni più aggiornate preferiscono password lunghe, controllate contro elenchi di credenziali già compromesse e mai ripetute tra servizi diversi. Per l’account principale del password manager conviene scegliere una frase password particolarmente robusta.
Password manager, 2FA e passkey
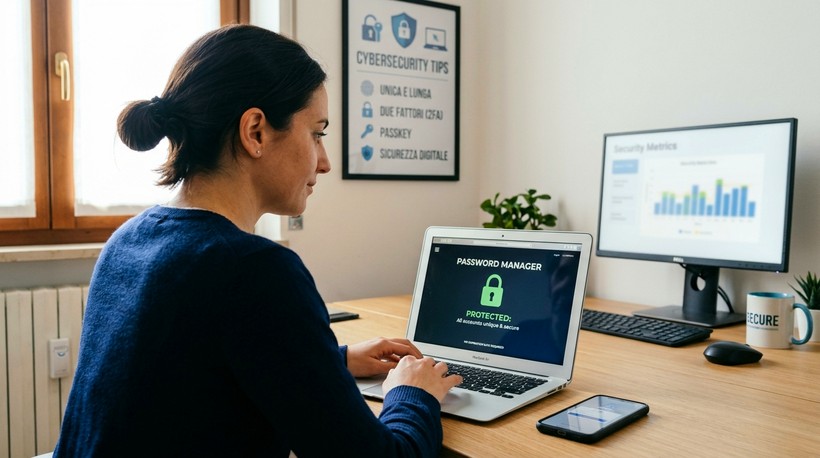
Tenere a mente dozzine di password uniche è irrealistico senza supporto. Un password manager genera chiavi casuali, le conserva in un archivio crittografato e le compila automaticamente nei siti e nelle app, riducendo il rischio di riutilizzo. Il suo vantaggio pratico è enorme: si deve ricordare bene una sola master password, mentre tutte le altre possono essere lunghe, casuali e diverse tra loro. La protezione va però completata con l’autenticazione a due fattori, che richiede un secondo elemento oltre alla password, come un codice temporaneo o una chiave di sicurezza fisica. Anche se una credenziale finisse nelle mani di un attaccante, l’account resta più difficile da violare. Il passo successivo sono le passkey: credenziali legate a un dispositivo e sbloccabili con impronta digitale, riconoscimento facciale o PIN. Non sostituiscono ancora ovunque le password, ma rappresentano una direzione promettente verso autenticazioni più resistenti al phishing.
La vera sicurezza non nasce dal calendario
Cambiare le password ogni mese non è un rito che rende automaticamente più sicuri: può anzi indurre a scegliere chiavi deboli e prevedibili. La protezione efficace si costruisce con password uniche, lunghezza adeguata, password manager e autenticazione a due fattori, intervenendo con prontezza solo quando esiste un motivo concreto di sospetto. Le passkey stanno ridisegnando il futuro dell’accesso digitale, ma finché le password resteranno diffuse sarà essenziale usarle con criterio. La scelta più consapevole non è inseguire una scadenza imposta, bensì valutare il rischio reale di ogni account: più un servizio contiene dati sensibili, più le sue credenziali meritano attenzione, unicità, e un secondo livello di difesa.